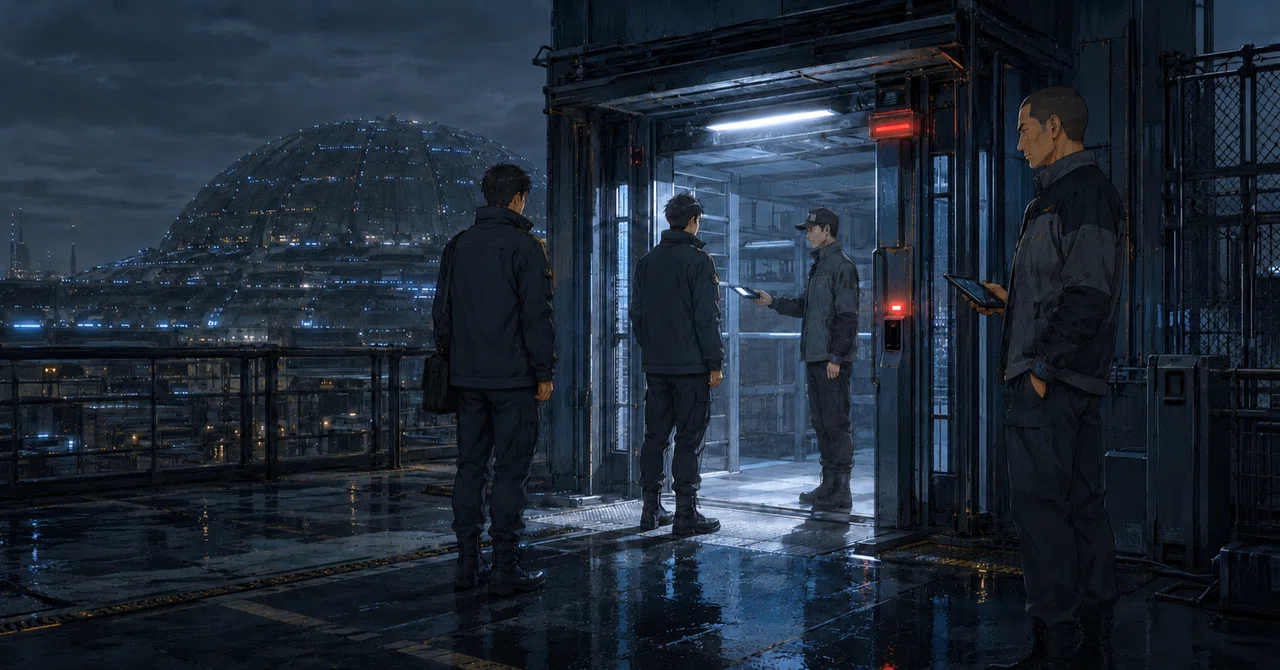
午前交代の十五分前、外縁危険物保管区の入域ゲートが赤へ変わった。
夜勤者を外へ出す退域口は開いている。だが、これから点検に入る昼勤者の作業員証は、すべて拒まれていた。
前夜、保守事業者の現場監督たちへ、認証管理室を名乗る音声連絡が入った。
緊急の認証更新が必要だと告げられ、監督の一人が指定された画面を開いた。その直後、事業者の支給端末へ不正に接続された。
持ち出されたのは、部材の配置、当日の作業予定、担当者の一覧だった。
市民情報や、保管設備の制御系には侵入されていない。不正接続そのものも、すでに遮断されている。
しかし、作業員へ指示を送る端末が見られていた。
どの点検を、誰が、いつ行うのか。そこまで知られた以上、外から届く作業変更が本物だとは言い切れない。
そのため基幹保全部は、保守事業者に所属する全員の入域証を止めた。
火守仁がゲートへ着いたとき、昼勤者たちは濡れた金属床の上で待っていた。遠くでは、黒銀のアークドームを青白い制御光が巡っている。
基幹保全部の担当者が、仁の端末へ判断資料を送った。
「事業者側の認証が、どこまで見られたか確定していません。全作業員の証票を再発行するまで、入域停止を推奨します」
「終わるのはいつだ」
「調査次第です。今日中とは約束できません」
保管区では、耐圧容器の定期点検と搬出準備が予定されていた。
一日遅れただけで事故になる作業ではない。だが、停止が長引けば、容器ごとの補修履歴を知る作業員が現場から外れ、別の者が引き継ぐことになる。
止めれば、今日の危険は減る。
止め続ければ、現場を知らない者へ作業を渡す危険が増える。
「不正接続を受けた端末は初期化しました」
保守事業者の責任者が言った。
「影響が確認されたのは監督用端末だけです。現場作業員の証票まで盗まれた記録はありません。作業員を戻してください」
「盗まれていないと確定したのか」
「現時点では、そこまで確認できていません」
「なら、全員を戻す根拠にはならない」
責任者は黙った。
仁は、入域に必要な権限を一つずつ画面へ出した。
外部からの認証。遠隔で届く作業指示。区画内端末への接続。本人確認。現場技能の記録。
信用できなくなったのは、すべてではない。
外から届く認証と作業指示だった。
「止める対象を分ける」
仁は、外部からの認証と遠隔の作業変更を停止したままにした。
「事業者の端末からは、誰も入れない。作業の変更も受け付けない」
「では、点検はできません」
「このゲートで本人を確認する。技能記録も照合する。今日の作業は区画内端末へ固定する」
仁は続けた。
「入域は二人一組。作業を変える場合は、危険区画対策室と基幹保全部の承認を取り直す。音声連絡だけでは変えない」
基幹保全部の担当者が顔を上げた。
「一人ずつ確認すれば、点検は大幅に遅れます。ゲートへ人員を回す分、別区画の解除審査も遅れます」
「承知している」
「その遅延は、誰の判断として残しますか」
「私だ」
仁は条件を判断履歴へ登録した。
保管区を全面再開するのではない。
全員を調査が終わるまで締め出すのでもない。
信用を失った遠隔の経路は止める。その場で確かめられた人と作業だけを、ひとつずつ戻す。
最初に確認台の前へ呼ばれたのは、偽の連絡を受けた現場監督だった。
男は作業員証を握ったまま、動かなかった。
「私を外してください」
「理由は」
「偽の画面を開いたのは私です。また間違えるかもしれない」
仁は男の支給端末を見た。初期化済みを示す封印表示が出ている。その端末には、入域権限を戻していない。
「端末は外した」
仁は言った。
「あなたの現場経験まで失効したとは判断していない。ただし、今日は一人では入れない」
男はしばらく仁を見ていた。
やがて作業員証を確認台へ置いた。
担当職員が顔と技能記録を照合する。別の職員が、その日に許可する点検箇所を読み上げる。男が内容を確認し、もう一人の点検員が隣へ立った。
ゲート上部の大きな認証灯は、赤いままだった。
赤は、事業者の認証系統をまだ信用していない印だった。
その下で、細い白い灯が点いた。
白は、目の前にいる一人と、その日の作業だけを確認した印だった。
二人の点検員が、並んで保管区へ入った。
*
その日の点検は、予定の半分までしか進まなかった。搬出枠の一つは翌日へ送られ、別区画の解除審査も遅れた。
持ち出された情報の全容は、まだ分かっていない。
夕方、次の交代要員がゲート前へ列を作った。
一人ずつ名前を告げる。顔と技能記録を照合する。許可された作業を読み上げ、本人が確認する。
それから白い灯が点き、次の一人を待つ。
以前より、時間がかかった。
仁は列を急がせなかった。
大きな赤い灯は、最後まで消えなかった。
その下で、細い白い灯だけが、一人分ずつ保管区への道を開いていた。
話題の要点
-
Levi Strauss & Co.は2026年8月7日、ソーシャルエンジニアリングによって従業員三人の会社支給コンピューターへ不正アクセスされ、会社情報の一部が閲覧・持ち出されたとみられるサイバー事案を米証券取引委員会へ届け出た。
-
同社は、不正アクセスを遮断し、外部の専門家を交えて調査を継続している。8月7日時点の初期調査では、消費者データへの影響や事業中断は確認されていないとしている。
-
Google Threat Intelligence Groupは8月6日、企業のITヘルプデスクを装い、緊急の認証移行を口実に従業員を偽のログイン画面へ誘導する音声フィッシングが続いていると報告した。
-
短編では実在企業や従業員の事情を用いず、「人をだまして正規の認証を突破する攻撃」と「侵害後に、危険な経路と働く人をどう切り分けるか」という構造だけを架空事件へ再構成した。
発表日/出来事の日
-
Levi Strauss & Co.のSEC届出日:2026年8月7日。事案の具体的な発生日は公表資料で明示されておらず、「最近検知した」とされている。
-
Reutersの報道日:2026年8月7日。
-
Google Threat Intelligence Groupの分析公開日:2026年8月6日。分析対象には、それ以前から継続する攻撃活動が含まれる。